destill.ai · Fortress CHAIN · für Schadenregulierung und SIU
Eine Fallakte, die man selbst prüfen kann
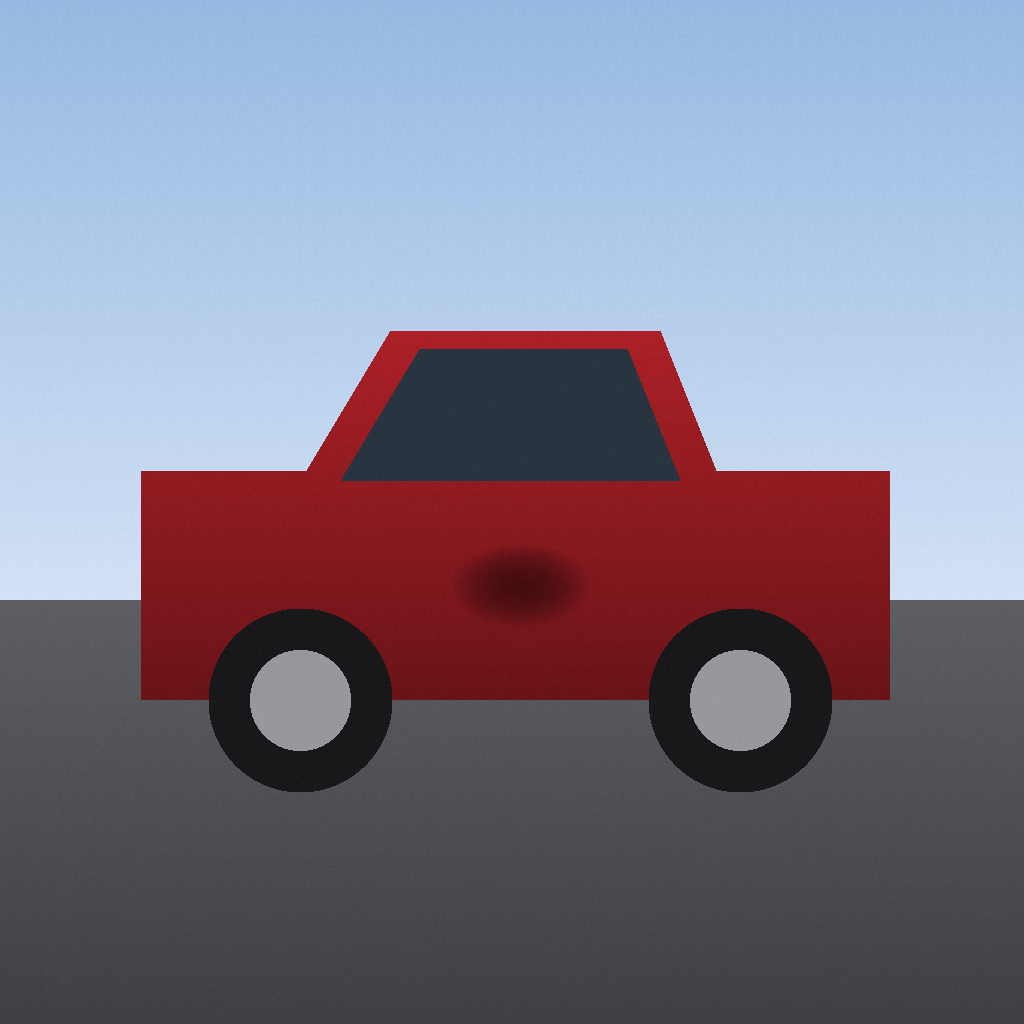
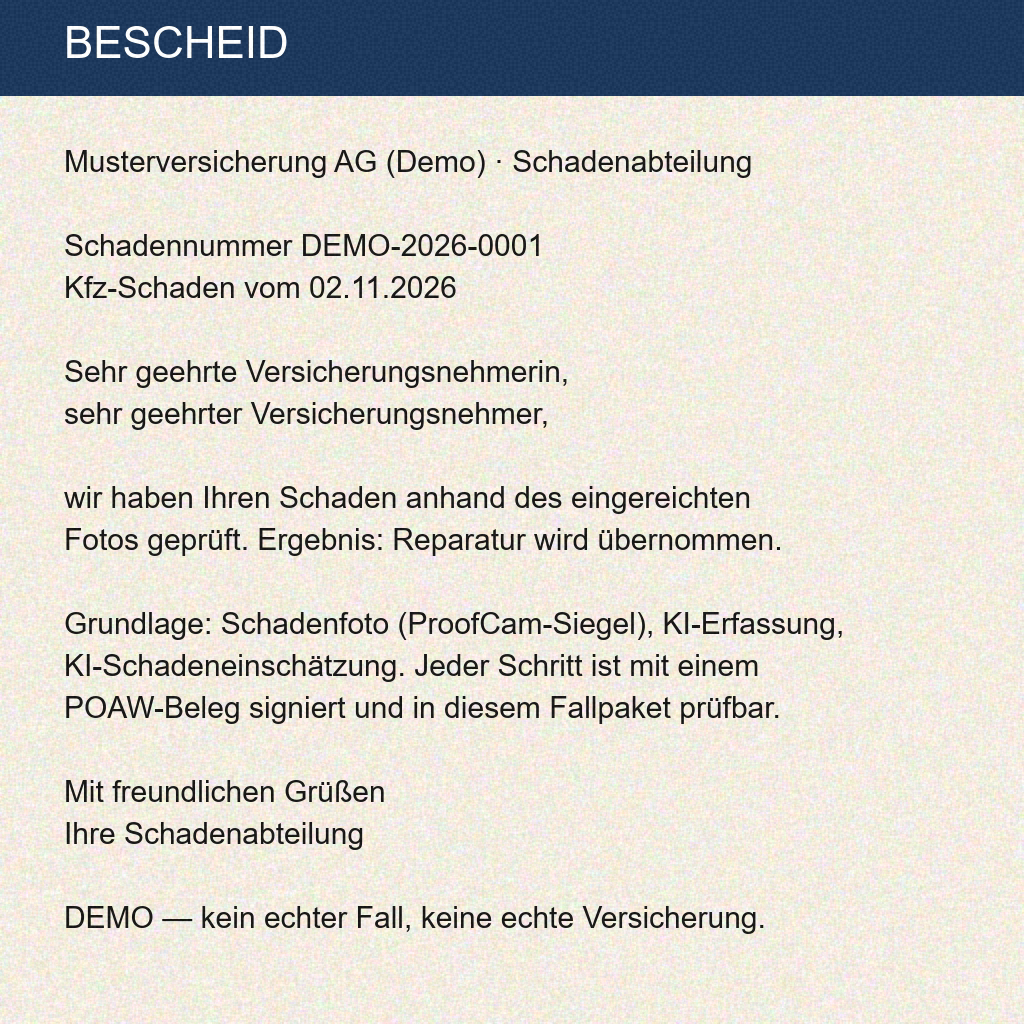
Ein Schadenfall besteht heute aus losen Teilen: Foto aus der App, Einschätzung durch ein KI-Modell, Bescheid als Datei. Fortress CHAIN verbindet sie zu einer Kette in einem Paket: das Foto trägt ein Siegel (SEAL), jeder KI-Schritt erzeugt einen signierten Beleg (POAW), der auf das Vorherige verweist, und der Bescheid trägt eine unsichtbare Marke seines Empfängers (TRACE). Ändern Sie unten ein Teil — die Prüfung zeigt, wo die Kette bricht.
Demo-Fall mit erfundenen Daten und öffentlichem Demo-Schlüssel. Die Prüfung läuft in diesem Browser-Tab; nichts wird hochgeladen.
Selbst manipulieren
Die Kette
Siegel: —
Was geprüft wird
| Glied | Prüfung | bricht, wenn … |
|---|---|---|
| Schadenfoto | Prüfsumme der Bilddatei = die, die KI-Schritt 1 signiert hat; Siegelkarte zeigt, wo sich etwas geändert hat | das Foto bearbeitet oder ausgetauscht wurde |
| SEAL-Siegel | Siegeldatei = die, die KI-Schritt 1 signiert hat | das Siegel ausgetauscht wurde |
| KI-Schritte | jeder Beleg ist echt signiert und verweist auf den Schritt davor | ein Beleg geändert, entfernt, eingeschoben oder aus einem anderen Fall übernommen wurde |
| Bescheid | Prüfsumme = die, die der Bescheid-Schritt signiert hat | der Bescheid geändert oder ausgetauscht wurde |
| TRACE-Marke | die Marke im Bescheid gehört zu dem Empfänger, den der Bescheid-Schritt signiert hat | der Bescheid für jemand anderen ausgestellt wurde |
Das Paket enthält außerdem eine C2PA-Fassung des Fotos, deren Manifest die ganze Kette benennt — lesbar mit Standardwerkzeugen wie c2patool. Offline prüft die Kommandozeile fortress-chain-verify <ordner> dasselbe Paket mit demselben Prüfkern. Paket herunterladen: fall.json · foto.png · siegel.json · bescheid.png.
Was diese Demo nicht behauptet
- Das Siegel ist nicht attestiert. Es ist ein unsigniertes Demo-Siegel. Ein Siegel sagt höchstens: live aufgenommen und unverändert seit dem Siegel — nie, ob ein Bild KI-erzeugt ist oder eine Szene gestellt wurde. Signierte ProofCam-Siegel werden gerade gebaut.
- Schlüssel, Firmen und Personen sind Demo-Werte. In einem echten Fall signiert der Versicherer bzw. destill.ai mit eigenem Schlüssel.
- Die C2PA-Fassung ist mit einer selbst erstellten Testkette signiert, die in keiner öffentlichen Vertrauensliste steht.
- Die Kette beweist, dass nach dem Ausstellen nichts verändert wurde. Sie beweist nicht, dass die KI richtig entschieden hat.
← zurück zu Versicherungen · Schadenfoto-Check · Einen Beleg prüfen